
Atak DDoS – jak ataki typu DDoS paraliżują usługi i serwery
Atak DDoS (Distributed Denial of Service) to próba zablokowania strony internetowej lub innej usługi online przez skierowanie do niej nadmiernego ruchu z wielu źródeł jednocześnie. Gdy infrastruktura nie nadąża z obsługą żądań, prawdziwi użytkownicy napotykają błędy, opóźnienia lub całkowitą niedostępność usługi.
Dla firmy może to oznaczać niedziałający sklep, przerwę w obsłudze klientów albo brak dostępu do systemów niezbędnych do pracy. Co ważne, do przeprowadzenia ataku nie trzeba włamywać się na serwer ani kraść danych. Wystarczy przeciążyć jego łącze, mechanizmy sieciowe lub aplikację. Taki atak bywa też elementem szerszego incydentu bezpieczeństwa.
Jak rozpoznać, że spowolnienie nie jest zwykłą awarią? Czym różnią się rodzaje ataków i jak ograniczyć ich skutki? Poniżej wyjaśniamy mechanizm ataku, pokazujemy konkretne sygnały ostrzegawcze i wskazujemy, na czym powinna opierać się ochrona przed DDoS.
Czym jest atak DDoS (Distributed Denial of Service) i jaki jest cel ataku?
Skrót DDoS oznacza rozproszoną odmowę dostępu do usługi. W klasycznym ataku DoS ruch lub żądania pochodzą z jednego źródła albo niewielkiej ich liczby. Atak DDoS wykorzystuje wiele urządzeń i połączeń, co utrudnia oddzielenie niepożądanej aktywności od normalnego ruchu.
Sprawcy często korzystają z botnetu, czyli sieci urządzeń działających pod zdalną kontrolą. Mogą to być zainfekowane komputery lub urządzenia podłączone do internetu, na których działa złośliwe oprogramowanie. Każdy bot może generować niewielki ruch, ale tysiące takich urządzeń razem tworzą obciążenie, którego atakowana usługa nie jest w stanie obsłużyć. Nie każdy DDoS wymaga jednak botnetu: ruch może pochodzić również z innych rozproszonych źródeł.
Cel ataku jest prosty: uniemożliwić legalnym użytkownikom korzystanie z usługi. Może chodzić o zablokowanie witryny, zakłócenie pracy programu, wyczerpanie zasobów lub przeciążenie łącza. Motywacje są różne: od złośliwego zakłócenia działania konkurenta po demonstrację siły, działania ideologiczne czy próbę wymuszenia okupu. Nie należy jednak zakładać, że za każdym atakiem stoi żądanie pieniędzy.
DDoS nie jest tym samym co kradzież danych. Sam w sobie uderza przede wszystkim w dostępność usługi, choć może odwracać uwagę zespołu od innych zagrożeń. To jeden z powodów, dla których cyberbezpieczeństwo trzeba oceniać szerzej niż tylko przez pryzmat haseł i zabezpieczeń przed włamaniem.
Jak działają ataki typu DDoS i dlaczego paraliżują usługi online i serwery?
Ataki DDoS działają poprzez jednoczesne kierowanie dużej liczby zapytań lub pakietów sieciowych z wielu źródeł na wybraną usługę. Atakujący próbują w ten sposób przeciążyć łącze internetowe, mechanizmy obsługi połączeń albo zasoby programu. Każda infrastruktura ma swoje ograniczenia: określoną przepustowość, moc obliczeniową i liczbę żądań, które może obsłużyć w danym czasie. Kiedy ruch przekracza te możliwości, serwer zaczyna odpowiadać coraz wolniej, a w skrajnych przypadkach całkowicie przestaje obsługiwać użytkowników.
Wyobraźmy sobie sklep internetowy, w którym trwa promocja. Normalnie strona bez problemu obsługuje logowanie, koszyk i płatności. Podczas ataku DDoS duża liczba żądań zaczyna trafiać w te same funkcje. Niektóre z nich wykorzystują pozornie poprawne zapytania HTTP, inne kierują pakiety bezpośrednio w infrastrukturę. Efekt dla klienta jest podobny: witryna działa wolno albo przestaje odpowiadać.
Nie zawsze potrzeba ogromnego transferu danych. Atakujący mogą kierować ruch na konkretną stronę lub funkcję programu. Dobrze przygotowany DDoS może obciążać szczególnie kosztowny element systemu, na przykład wyszukiwarkę produktów lub API. Z kolei masowy atak wymierzony w przepustowość może doprowadzić do niedostępności usługi, zanim szkodliwy ruch w ogóle dotrze do celu.
Jakie są skutki ataków DDoS dla firm i usług online?
Ich skutki mogą wykraczać daleko poza chwilowe spowolnienie strony internetowej, straty finansowe i wizerunkowe. Najbardziej odczuwalnym problemem jest niedostępność usług, która uniemożliwia użytkownikom logowanie, składanie zamówień czy korzystanie z programu. Dla firm prowadzących sprzedaż online oznacza to utracone przychody, a dla organizacji korzystających z systemów biznesowych także zakłócenia codziennej pracy i obsługi klientów.
Nie mniej istotne są konsekwencje finansowe i wizerunkowe. Przedłużający się atak DDoS może generować dodatkowe koszty związane z przywracaniem dostępności infrastruktury, angażowaniem specjalistów IT czy obsługą zgłoszeń klientów. W niektórych przypadkach problemem staje się również naruszenie zobowiązań dotyczących dostępności usług. Nawet po zakończeniu ataku firma może potrzebować czasu, aby odzyskać zaufanie użytkowników.
Dobrym przykładem rzeczywistych konsekwencji jest atak DDoS na infrastrukturę Microsoft Azure z 9 czerwca 2023 roku. Przez blisko dwie godziny, od 15:10 do 17:00 UTC, część użytkowników mogła napotykać błędy podczas korzystania z portalu Azure oraz powiązanych usług administracyjnych. Przyczyną był atak aplikacyjny (warstwa L7), podczas którego ogromna liczba zapytań HTTP przeciążyła serwery obsługujące portal. Incydent pokazał, że nawet rozbudowana infrastruktura dużego dostawcy może doświadczyć problemów z dostępnością usług. Jego przebieg opisano w oficjalnym raporcie Microsoft Azure.
Rodzaje ataków DDoS – jak działają atakujący?
Trzy główne typy różnią się tym, który element usługi próbują przeciążyć: łącze, mechanizmy obsługi połączeń albo samą aplikację. Ten podział pomaga zrozumieć, dlaczego jedno zabezpieczenie nie wystarczy w każdym przypadku.
Typy ataków DDoS: atak wolumetryczny i przeciążenie łącza
Atak wolumetryczny polega na skierowaniu bardzo dużego strumienia danych pod adres IP celu. Ruch ma wyczerpać dostępną przepustowość i odciąć prawidłowe połączenia. Przykładem jest zalewanie sieci pakietami UDP lub ICMP. Gdy łącze zostaje nasycone, nawet sprawny serwer nie może odpowiedzieć użytkownikom.
Osobną techniką jest amplification, czyli wzmocnienie ruchu. W przypadku DNS amplification atakujący wykorzystuje serwery pośredniczące, aby odpowiedzi o większej objętości trafiały do ofiary ataku. Dlatego adres widoczny w ruchu nie zawsze wskazuje urządzenie, z którego rzeczywiście rozpoczęto atak.
Ataki protokołowe: obciążenie obsługi połączeń
Ataki protokołowe wykorzystują sposób działania protokołów sieciowych i urządzeń odpowiedzialnych za utrzymywanie połączeń. Przykładem jest SYN flood, w którym nadmiar prób nawiązania sesji TCP może doprowadzić do wyczerpania zasobów przeznaczonych na obsługę połączeń. Problem może pojawić się nie tylko na serwerze, ale też na firewallu lub innym elemencie pośredniczącym. Wystarczy, że dany protokół lub urządzenie osiągnie limit obsługi połączeń.
Ataki aplikacyjne: jak aplikacja, logowanie i API stają się celem ataku?
Atak aplikacyjny, nazywany również atakiem warstwy 7 (L7), kieruje żądania do funkcji strony lub systemu. HTTP flood może przypominać zwykły ruch użytkowników: otwieranie podstron, wyszukiwanie produktów czy wywoływanie API. Każde zapytanie bywa poprawne, ale ich łączna liczba i częstotliwość przeciążają program lub bazę danych.
W praktyce atakujący mogą łączyć kilka metod, a źródła ataków DDoS mogą się zmieniać w trakcie incydentu. Dlatego podział na rodzaje jest przydatny do diagnozy, ale nie oznacza, że każdy atak da się przypisać do jednej kategorii. Podobną klasyfikację opisują NASK w omówieniu raportu ENISA oraz dokumentacja Cloudflare.
Jak wykryć atak DDoS? Objawy, na które warto zwrócić uwagę
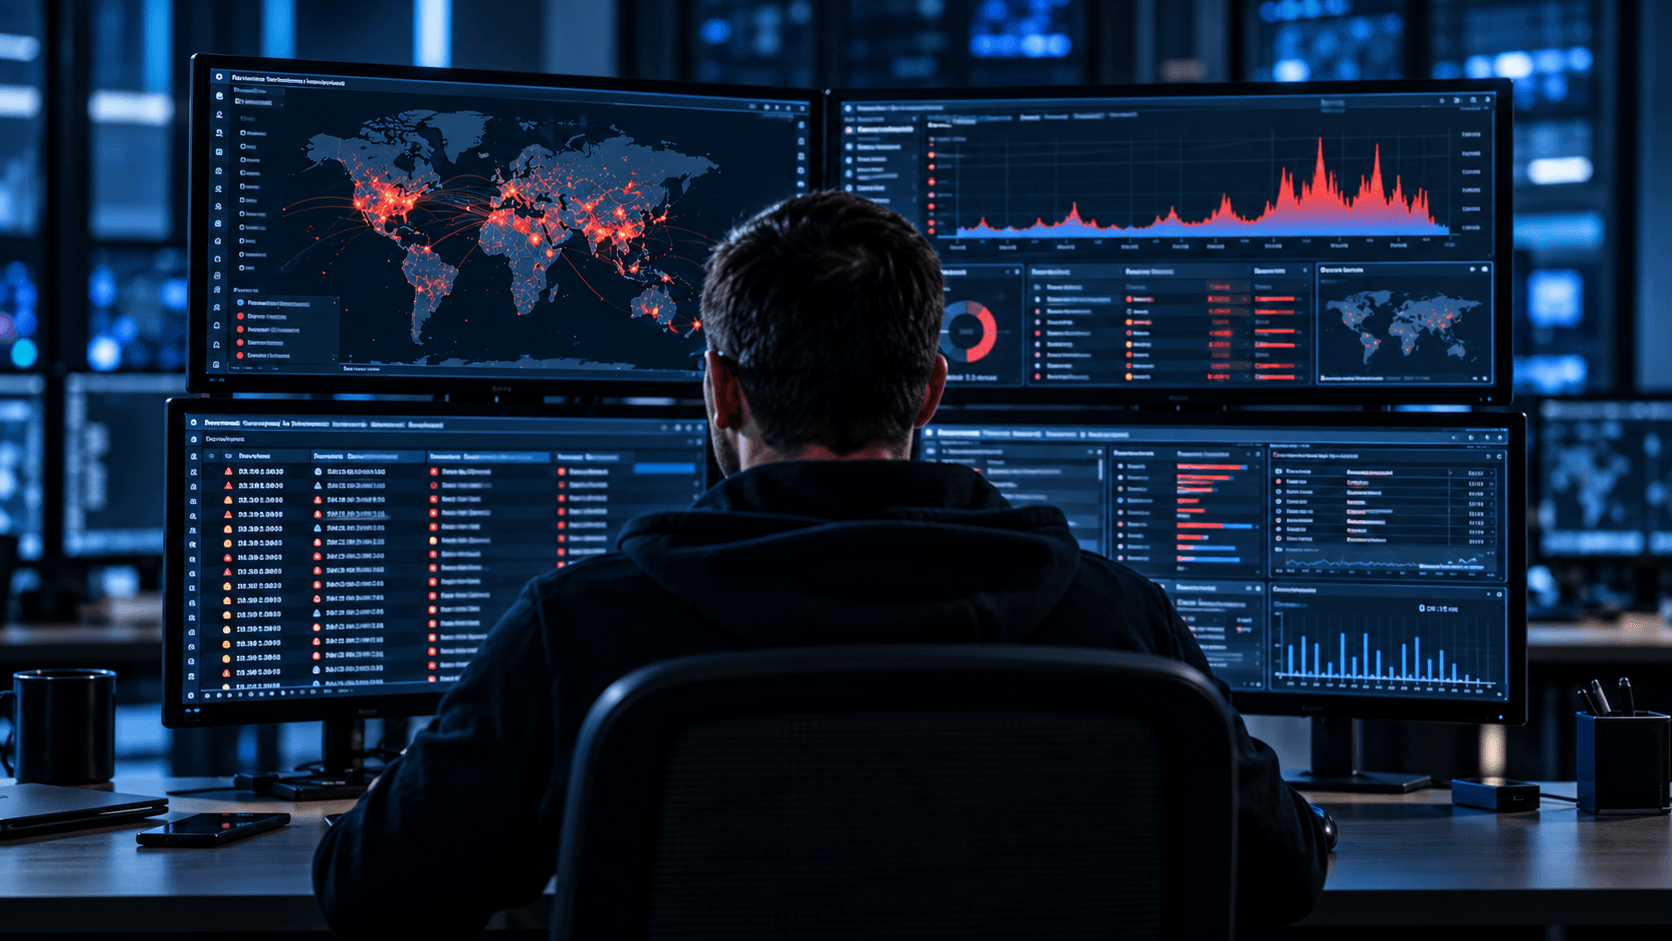
Atak DDoS można podejrzewać wtedy, gdy nagłemu spadkowi dostępności usługi towarzyszą nietypowe zmiany w ruchu i obciążeniu infrastruktury. Samo wolne działanie strony nie jest jednak dowodem ataku. Podobne objawy może spowodować awaria, błędna aktualizacja lub prawdziwy wzrost zainteresowania ofertą.
Najczęstsze sygnały ostrzegawcze to:
- gwałtowny wzrost liczby żądań na sekundę, nowych połączeń lub pakietów przychodzących;
- nagły skok wykorzystania łącza, procesora albo pamięci bez wyraźnej przyczyny biznesowej;
- wiele zapytań kierowanych do jednego zasobu, np. logowania, wyszukiwarki lub konkretnego adresu API;
- zwiększona liczba błędów HTTP 5xx, przekroczeń czasu odpowiedzi i przerw w dostępności;
- nietypowy rozkład źródeł ruchu, powtarzalne wzorce żądań albo duża liczba podejrzanych sesji.
Jak wykrywać ataki DDoS za pomocą monitoringu?
Administrator powinien zestawić kilka źródeł informacji: monitoring sieci, dane z firewalla i obserwacje użytkowników. Tylko porównanie tych sygnałów pozwala odróżnić zaplanowaną kampanię marketingową od próby przeciążenia systemu. Warto monitorować także usługi DNS i zasoby, które nie są bezpośrednim celem incydentu.
Jeśli organizacja chce wcześnie wykrywać ataki, powinna znać normalny poziom ruchu w typowych godzinach. Bez takiego punktu odniesienia nawet dobry system alertów może zgłaszać zbyt wiele fałszywych alarmów albo przeoczyć nietypowe zachowanie.
Plan reagowania na atak DDoS: co zrobić krok po kroku?
Najważniejsze jest szybkie potwierdzenie problemu, kontakt z dostawcą infrastruktury i uruchomienie odpowiednich mechanizmów filtrowania ruchu. Sam restart najczęściej nie usuwa przyczyny przeciążenia.
- Potwierdź zakres problemu. Sprawdź, czy niedostępność dotyczy jednej podstrony, całej witryny, adresu IP czy kilku usług. Porównaj metryki z okresem sprzed incydentu.
- Zabezpiecz dane diagnostyczne. Zachowaj logi, wykresy ruchu i moment rozpoczęcia zakłóceń. Ustal, które zasoby są najbardziej obciążone. To pomoże określić typ ataku i ocenić jego skutki.
- Skontaktuj się z operatorem lub dostawcą ochrony. W razie przeciążenia łącza potrzebna może być filtracja ruchu po stronie sieci operatora, zanim pakiety dotrą do Twojej infrastruktury.
- Włącz lub dostosuj mechanizmy ochronne. W zależności od sytuacji mogą to być reguły anty-DDoS, ograniczanie liczby żądań (rate limiting), WAF czy odciążenie przez CDN. Zmiany trzeba kontrolować, aby nie odcinać prawidłowych użytkowników.
- Monitoruj skutki i przywracaj usługi. Sprawdzaj dostępność kluczowych funkcji, liczbę błędów i to, czy ruch legalnych klientów wraca do normy. Po incydencie przeanalizuj przebieg ataku i popraw plan reagowania.
Nie warto w pośpiechu blokować wszystkich adresów z wybranego kraju ani wyłączać usług bez oceny konsekwencji. Takie działania mogą zaszkodzić legalnym użytkownikom, a rozproszony ruch sieciowy i tak może napływać z innych kierunków. Zalecenia dotyczące identyfikacji, współpracy z operatorami i odzyskiwania dostępności opisuje również poradnik CISA, FBI i MS-ISAC.
Ochrona przed atakami DDoS – co ma realne znaczenie?
Skuteczna ochrona przed DDoS powinna działać na kilku poziomach: w sieci operatora, infrastrukturze serwerowej. Nie istnieje jedno ustawienie, które zagwarantuje brak przerw w każdej sytuacji. Celem jest zmniejszenie ryzyka niedostępności oraz skrócenie czasu potrzebnego na wykrycie i ograniczenie ataku.
Najważniejsze elementy takiej ochrony to:
- Filtrowanie ruchu przed dotarciem do serwera. W przypadku ataków wolumetrycznych mechanizmy działające dopiero na przeciążonym serwerze mogą być niewystarczające. Zanim pojedynczy pakiet dotrze do systemu, przepustowość łącza może być już wyczerpana. Dużą rolę odgrywa tu dostawca łącza i infrastruktury.
- Ochrona aplikacji. WAF, rozsądne limity żądań, pamięć podręczna i zabezpieczenia najbardziej kosztownych operacji pomagają ograniczać ataki wymierzone w warstwę HTTP i API.
- Monitoring i alerty. Stała obserwacja przepustowości, liczby połączeń i stanu usług pozwala szybciej wykryć anomalie i odpowiednio zareagować.
- Architektura odporna na przeciążenie. Rozłożenie obciążenia między zasobami, wykorzystanie CDN do rozproszenia ruchu i eliminowanie pojedynczych punktów awarii może zmniejszyć skutki części incydentów. Samo dodawanie mocy nie zastępuje jednak filtrowania ataku.
- Plan postępowania. Warto wcześniej ustalić, kto kontaktuje się z operatorem, kto podejmuje decyzje techniczne i jak firma informuje klientów o utrudnieniach. Regularne przeglądy procedur można przeprowadzać w uzgodnieniu z zespołem technicznym.
W praktyce obrona przed DDoS to połączenie technologii i przygotowania organizacyjnego. Nawet rozbudowane zabezpieczenia niewiele pomogą, jeśli nikt nie wie, kto ma je uruchomić lub jak potwierdzić, że usługa znowu działa.
Jak Dataspace pomaga chronić infrastrukturę przed atakami DDoS?
W Dataspace ochrona anty-DDoS jest realizowana warstwowo. Zgodnie z opisem zabezpieczeń środowiska IT Dataspace, pierwszą linię obrony stanowią mechanizmy operatorów Tier 1, zaprojektowane przede wszystkim z myślą o dużych atakach wolumetrycznych. Uzupełniają je zabezpieczenia stosowane w infrastrukturze Dataspace, obejmujące między innymi polityki DoS oraz rozwiązania służące do filtrowania ruchu.
Dostępne są również dodatkowe mechanizmy ochrony anty-DDoS z możliwością określania progów dla konkretnych protokołów i automatycznego reagowania na podejrzane źródła ruchu. Ich dobór zależy od architektury środowiska i potrzeb organizacji. To istotne, ponieważ inne zabezpieczenia mogą być potrzebne dla publicznego sklepu internetowego, a inne dla aplikacji biznesowej lub infrastruktury obsługującej wiele usług.
Jeśli zastanawiasz się, czy obecne środowisko ma wystarczającą ochronę, warto zacząć od analizy architektury, krytycznych usług i sposobu reagowania na przeciążenia. Skontaktuj się z zespołem Dataspace, aby omówić dostępne możliwości.
FAQ – najczęstsze pytania o ataki DDoS
Pojawia się wiele pytań, nie tylko o sposób ich działania, ale również o czas trwania, zagrożenia dla firm i skuteczność dostępnych zabezpieczeń. Poniżej odpowiadamy na najczęstsze z nich. Wyjaśniamy między innymi, czym różni się DoS od DDoS, kto może stać się celem ataku, czy zwykły firewall zapewnia wystarczającą ochronę oraz jakie konsekwencje prawne grożą sprawcom takich działań.
Czy atak DDoS oznacza włamanie na serwer?
Nie, ma on przede wszystkim zakłócić dostępność usługi przez przeciążenie ruchu, połączeń lub aplikacji. Dodatkowo nie musi wiązać się z przejęciem systemu ani wyciekiem danych. Nie wyklucza to jednak równoczesnych prób włamania, dlatego podczas incydentu warto monitorować również inne sygnały zagrożenia.
Ile trwa atak DDoS?
Czas trwania ataku bywa bardzo różny: od krótkich epizodów po długotrwałe lub powtarzające się fale ruchu. O skali problemu decydują nie tylko minuty, ale także moment ataku, rodzaj usługi i skuteczność zastosowanych zabezpieczeń.
Kto jest zagrożony atakami DDoS?
Ataki mogą dotknąć praktycznie każdą organizację, która udostępnia swoje usługi przez internet. Zagrożone są zarówno duże przedsiębiorstwa, banki, instytucje publiczne i platformy e-commerce, jak i niewielkie firmy posiadające własną stronę internetową. Szczególnie narażone na dotkliwe skutki są podmioty, dla których ciągła dostępność programów, systemów rezerwacyjnych, sklepów online czy usług ma bezpośredni wpływ na przychody lub obsługę klientów. Wielkość firmy nie jest więc najważniejszym czynnikiem. Znacznie większe znaczenie ma to, jak bardzo jej działalność zależy od dostępności infrastruktury IT.
Czy zwykły firewall wystarczy do ochrony przed DDoS?
Nie zawsze. Firewall pomaga kontrolować ruch, ale sam może zostać przeciążony, a atak wolumetryczny może nasycić łącze przed dotarciem do niego. Ochrona przed DDoS często wymaga współpracy z dostawcą infrastruktury oraz dodatkowych mechanizmów sieciowych i aplikacyjnych.
Czym różni się DoS od DDoS?
DoS to odmowa dostępu spowodowana atakiem z jednego lub niewielu źródeł. DDoS oznacza atak rozproszony, w którym ruch pochodzi z wielu źródeł. W obu przypadkach celem jest zablokowanie dostępu do usługi, ale rozproszony charakter DDoS zwykle utrudnia filtrowanie ruchu.
Ile grozi za atak DDoS?
Przeprowadzenie takiego ataku może wiązać się z odpowiedzialnością karną. W Polsce, zgodnie z art. 269a Kodeksu karnego, nieuprawnione działanie, które w istotnym stopniu zakłóca pracę systemu informatycznego, systemu teleinformatycznego lub sieci teleinformatycznej, podlega karze pozbawienia wolności od 3 miesięcy do 5 lat. Ostateczna kwalifikacja prawna i wymiar kary zależą od okoliczności konkretnego zdarzenia, w tym charakteru działania i jego skutków.
Podsumowanie: przygotowanie ma większe znaczenie niż reakcja w ostatniej chwili
Atak DDoS nie musi uszkodzić serwera, aby zatrzymać działanie firmy. Wystarczy, że przez pewien czas klienci nie będą mogli otworzyć strony, zalogować się lub złożyć zamówienia. Dlatego warto wiedzieć, jakie zasoby są krytyczne, jak rozpoznać nieprawidłowy ruch i do kogo zwrócić się w razie przeciążenia.
Dobrze zaprojektowana ochrona anty-DDoS nie sprowadza się do jednego narzędzia. Łączy filtrowanie ruchu, monitoring, zabezpieczenia aplikacyjne i jasny plan reagowania. Im wcześniej firma zadba o te elementy, tym większą ma szansę ograniczyć skutki kolejnego incydentu.